
Neuigkeiten Timeline
Jeder Vierte schläft auf einem Boxspringbett – die meisten wissen nicht, von wem
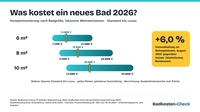
Badsanierung 2026: Ein 8-m²-Bad kostet rund 9.600 bis 28.000 Euro – Instandhaltung 6 Prozent teurer als im Vorjahr
Nachhaltiger hosten: Warum bedarfsgerechte Ressourcen den Unterschied machen
Kieler Startup greift den Kinder-Smartwatch-Markt an: Filapen Orbit bringt TriSignal-Ortung, SOS-Notfallkette und Schulmodus – ohne Abo
Digitale Zukunft ohne Risiko: individuelle Cyberversicherungen für KMU
simvalley Mobile KI-Diktiergerät mit Transkription, 16GB
Du hasst deinen Job, deine Partnerschaft und dein Leben, aber änderst nichts?
Am Tag, als die Hamburgische Bürgerschaft den erfolgreichen Abschluss der Volkspetition Elbwald retten verkündete, hat die HPA mit der Rodung begonnen
SSL: Von der defensiven zur offensiven Waffe
Die massenhafte Einführung bestimmter Technologien wird immer von Bemühungen begleitet, ihre breite Anwendung durch eine Reihe von Sicherheitslücken auszunutzen. Die Verschlüsselungstechnologie SSL bildet keine Ausnahme von dieser Regel und hat eine große Anzahl publizierter Schwachstellen gezeigt, die die Benutzer zwingen, auf neue, sicherere Versionen und letztendlich auf ein Ersatzprotokoll wie Transport Layer Security (TLS) umzusteigen.
Die Ausnutzung neu identifizierter Schwachstellen ist jedoch nicht die einzige Art und Weise, in der SSL als Waffe in den Händen böswilliger Angreifer genutzt wird. Nach Erkenntnissen von Radware wird SSL immer häufiger eingesetzt, um die Erkennung des Angriffsverkehrs sowohl bei Bedrohungen auf Netzwerk- als auch auf Anwendungsebene zu verschleiern und weiter zu erschweren.
Viele Formen von SSL-Angriffen
SSL-Angriffe sind bei Angreifern beliebt, da nur eine kleine Anzahl von Paketen erforderlich ist, um einen Denial-of-Service für einen ziemlich großen Dienst zu verursachen. Angreifer starten Angriffe, die SSL verwenden, weil jeder SSL-Sitzungs-Handshake 15 Mal mehr Ressourcen auf dem Server als auf dem Client verbraucht. Infolge dieses Verstärkungseffekts kann selbst ein kleiner Angriff zu lähmendem Schaden führen.
SSL-basierte Angriffe nehmen viele Formen an, unter anderem:
Verschlüsselte SYN Floods. Diese Angriffe ähneln in ihrer Art den normalen, nicht verschlüsselten SYN-Flood-Angriffen, indem sie die vorhandenen Ressourcen erschöpfen, um den SYN-ACK-Handshake zu vervollständigen. Der Unterschied besteht darin, dass diese Angriffe die Herausforderung noch komplizierter machen, indem sie den Verkehr verschlüsseln und die Verwendung von SSL-Handshake-Ressourcen erzwingen.
SSL-Neuverhandlung. Solche Attacken initiieren einen regulären SSL-Handshake und verlangen sofort die Neuverhandlung des Schlüssels. Das Tool wiederholt diese Neuverhandlungsanforderung ständig, bis alle Server-Ressourcen erschöpft sind.
HTTPS Floods. Erzeugen Floods von verschlüsseltem HTTP-Verkehr, oft als Teil von Multi-Vektor-Angriffskampagnen. Zu den Auswirkungen „normaler“ HTTP Floods kommen bei verschlüsselten HTTP-Angriffen noch einige andere Herausforderungen hinzu, wie z. B. die Belastung durch Ver- und Entschlüsselungsmechanismen.
Verschlüsselte Angriffe auf Webanwendungen. Kampagnen für Multi-Vektor-Angriffe nutzen zunehmend auch Angriffe auf Webanwendungslogiken, die nicht auf DoS basieren. Durch die Verschlüsselung des Datenverkehrs passieren diese Angriffe oft unbemerkt von Abwehrmaßnahmen gegen DDoS und Schutzmechanismen für Webanwendungen.
Erschwerte Erkennung und Eindämmung
Auf die gleiche Weise, wie SSL und Verschlüsselung die Integrität legitimer Kommunikation schützen, verschleiern sie auch viele Attribute des Datenverkehrs, mit denen festgestellt wird, ob es sich um böswilligen oder legitimen Datenverkehr handelt. „Das Identifizieren bösartigen Traffics innerhalb verschlüsselter Verkehrsströme gleicht dem Auffinden einer Nadel im Heuhaufen im Dunkeln“, so Michael Tullius, Managing Director DACH von Radware. „Die meisten Sicherheitslösungen haben Mühe, potenziell böswilligen Verkehr aus verschlüsselten Verkehrsquellen zu identifizieren und für weitere Analysen und eine potenzielle Schadensbegrenzung zu isolieren.“
Viele Lösungen, die ein gewisses Maß an Entschlüsselung leisten können, tendieren dazu, sich auf eine Begrenzung der Anforderungsrate zu verlassen, was dazu führt, dass der Angriff effektiv beendet wird. Allerdings wird dabei auch legitimer Datenverkehr blockiert. Schließlich erfordern viele Lösungen, dass der Kunde Serverzertifikate teilen muss, was die Implementierung und Zertifikatsverwaltung erschwert.
Schutz vor SSL-Angriffen
Die bedauerliche Realität ist, dass die Mehrheit der DDoS-Angriffsschutzlösungen nur Schutz für bestimmte Arten von Angriffen bietet und in vielen Fällen mit SSL-Angriffen zu kämpfen hat. Um einen wirksamen Schutz zu bieten, müssen die Lösungen unter dem Strich eine vollständige Abdeckung der Angriffsvektoren (einschließlich SSL) und eine hohe Skalierbarkeit bieten, um den wachsenden Anforderungen gerecht zu werden und wirksamen Schutz zu bieten. Insbesondere muss die Abwehr gegen SSL-Attacken alle gängigen Versionen von SSL und TLS unterstützen und einen asymmetrischen Einsatz ermöglichen, bei dem nur der eingehende verschlüsselte Datenverkehr die Mitigations-Engine durchläuft. Zudem sollte sie verdächtigen verschlüsselten Datenverkehr mithilfe einer Verhaltensanalyse isolieren, um die Auswirkungen auf legitime Benutzer zu begrenzen. Schließlich sollte eine solche Lösung erweiterte Challenge-/Response-Mechanismen zur Validierung von verschlüsseltem Datenverkehr bieten, der als verdächtig gekennzeichnet ist, sich aber nur auf die erste Benutzersitzung auswirkt.
Radware® (NASDAQ: RDWR) ist ein weltweit führender Lösungsanbieter im Bereich Anwendungsbereitstellung und Cybersicherheit für virtuelle, cloudbasierte und softwaredefinierte Rechenzentren. Das preisgekrönte Portfolio des Unternehmens sichert die unternehmensweite IT-Infrastruktur sowie kritische Anwendungen und stellt deren Verfügbarkeit sicher. Mehr als 12.500 Enterprise- und Carrier-Kunden weltweit profitieren von Radware-Lösungen zur schnellen Anpassung an Marktentwicklungen, Aufrechterhaltung der Business Continuity und Maximierung der Produktivität bei geringen Kosten.
Weitere Informationen finden Sie unter www.radware.com
Firmenkontakt
Radware GmbH
Michael Tullius
Robert-Bosch-Str. 11a
63225 Tel Aviv / Frankfurt am Main
+49-6103-70657-0
radware@prolog-pr.com
https://www.radware.com
Pressekontakt
Prolog Communications GmbH
Achim Heinze
Sendlinger Str. 24
80331 München
089 800 77-0
achim.heinze@prolog-pr.com
https://www.prolog-pr.com/radware
Anzeige