

Neuigkeiten Timeline
Ich habe keine Lust auf Probleme. Ich brauche Lösungen.
Ajman als „Middle East’s Leading Emerging Tourism Destination 2026“ ausgezeichnet
Pressemitteilung zum Tag der Legasthenie und Dyskalkulie am 30.09.2026
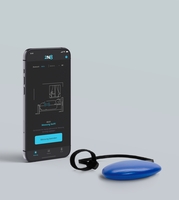
2N8 löst RigiScan ab: Erstes CE-Medizinprodukt für die häusliche NPT-Messung
Klassische Werbung als unterschätzter Erfolgsfaktor beim Immobilienverkauf
Warum LED-Streifen am Ende dunkler leuchten: Fachhändler SK LED sieht die Ursache in der Planung, nicht im Produkt
Zahnarzt: Welche Kosten und Rechte Patienten kennen sollten
Weihnachtsmarktsaison 2026: Handel und Gastronomie starten frühzeitig mit den Vorbereitungen
SEO Smile verbindet klassische Suchmaschinenoptimierung mit Sichtbarkeit in KI-Suchen
Zweitkarriere: Daniel Gerlach begleitet den Berufswechsel, ohne dass vorher jemand kündigen muss
Einkäufer bestellen mit KI, die Gesundheitsbranche antwortet mit dem Kontaktformular: B2B Commerce Report Health zeigt, wo der Markt steht
Microsoft Vulnerabilities Report 2022
BeyondTrust-Studie: Erhöhte Nutzerrechte größtes Sicherheitsrisiko für Microsoft-Systeme
BeyondTrust, globaler Marktführer für Privileged Access Management, hat seinen neuesten Microsoft Vulnerabilities Report 2022 (https://www.beyondtrust.com/resources/whitepapers/microsoft-vulnerability-report) veröffentlicht. Wie im Vorjahr zählen zu weit gefasste Nutzerrechte zu den höchsten Sicherheitsrisiken. BeyondTrusts jährliche Studie basiert auf einer Auswertung aller im Gesamtjahr gemeldeten Microsoft-Schwachstellen und enthält eine Trendanalyse über sechs Jahre hinweg, die einen ganzheitlichen Einblick in die aktuelle IT-Bedrohungslandschaft vermittelt. Die Studie erscheint dieses Jahr in der neunten Auflage und schlüsselt die Microsoft-Schwachstellen nach Produkt sowie Kategorie auf.
Microsoft gruppiert Sicherheitsanfälligkeiten, die einzelne oder mehrere Produkte betreffen, in folgende Hauptkategorien: Remotecodeausführung (RCE), Erhöhung von Berechtigungen, Umgehung von Sicherheitsfunktionen, Manipulation, Offenlegung von Informationen, Denial-of-Service und Spoofing. Die „Erhöhung von Berechtigungen“ betrifft demnach 49 Prozent aller erkannten Anfälligkeiten und bleibt damit Sicherheitsrisikokategorie Nr. 1. Der Microsoft Vulnerabilities Report 2022 hilft Unternehmen dabei, veränderte Risiken für eigene Netzwerke und IT-Systeme besser zu verstehen und durch angepasste IT-Sicherheitsstrategien zu beheben.
Die wichtigsten Trends des aktuellen Reports:
-Im zweiten Jahr in Folge wurde die „Erhöhung von Berechtigungen“ als höchste Sicherheitsrisikokategorie eingestuft und betraf 2021 insgesamt 49 Prozent aller gemeldeten Schwachstellen.
-Von den im Jahr 2021 erfassten 326 Verwundbarkeiten durch Remotecodeausführung wiesen 35 einen CVSS-Wert von 9,0 oder höher auf.
-Die Mehrzahl der im Report beschriebenen kritischen Anfälligkeiten nutzt Risiken von On-Premise-Technologien aus.
-Browser-Sicherheitslücken im Internet Explorer und in Microsoft Edge sind auf ein Rekordhoch von 349 erfassten Fällen angestiegen – die Fallzahl liegt damit viermal höher als im Vorjahr.
„Microsofts Wechsel zum Common Vulnerability Scoring System (CVSS) erleichtert den Querverweis auf Schwachstellen mit Anwendungen von Drittanbietern, welche die betroffenen Dienste nutzen. Allerdings handelt es sich hierbei um eine Kompromisslösung, bei der die Auswirkungen zugewiesener Administratorrechte auf kritische Schwachstellen nicht mehr sichtbar sind und somit unklar bleiben“, kommentierte Morey Haber, Chief Security Officer bei BeyondTrust. „Klar ist, dass die Risiken durch zu weit gefasste Nutzerprivilegien bestehen bleiben. Angesichts steigender Risiken durch privilegierte Angriffsvektoren im Rahmen von Cloud-Bereitstellungen bleibt die Entfernung von Administratorrechten ein entscheidender Schritt, um die Gefahrenlage für ein Unternehmen zu entschärfen. Das kann durch die Durchsetzung einer Least-Privilege-Strategie und die Einrichtung von Zero-Trust-Architekturen in der gesamten IT-Umgebung erfolgen.“
Das Common Vulnerability Scoring System (CVSS) dient dazu, die Hauptmerkmale einer Sicherheitsanfälligkeit zu kennzeichnen und anhand eines Punktewertes von 0 bis 10 den Schweregrad einer Schwachstelle zu bewerten. Bei der Risiko-Priorisierung und Schwachstellenbereinigung sollten sich Unternehmen allerdings nicht ausschließlich auf den „CVSS Base Score“ der Anbieter verlassen. Vielmehr empfiehlt sich, dass benutzerdefinierte Metriken zur differenzierten Bewertung angewendet werden, um die tatsächlichen Risiken für die eigene Organisation einstufen zu können. Entsprechende Anleitungen für solche Bewertungen sind auf der Website des “ National Institute of Standards and Technology (https://nvd.nist.gov/)“ (NIST) abrufbar.
Das kontinuierlich hohe Niveau an Microsoft-Anfälligkeiten veranschaulicht, wie wichtig ein effektiver Schutz von Endpunkten für die Unternehmenssicherheit ist. Insbesondere die Aufhebung von Administratorrechten ist eine wichtige Sicherheitsmaßnahme, um viele der im Bericht dokumentierten Risiken entschärfen zu können. Über zügig implementierbare Lösungen wie BeyondTrust Endpoint Privilege Management (https://www.beyondtrust.com/de/privilege-management) können Organisationen durchgängige Least-Privilege-Strategien umsetzen, die zugleich die richtige Balance zwischen Sicherheits- und Produktivitätsanforderungen schaffen.
Der vollständige Microsoft Vulnerabilities Report 2022 ist hier abrufbar: https://www.beyondtrust.com/resources/whitepapers/microsoft-vulnerability-report .
BeyondTrust ist globaler Marktführer für Privileged Access Management (PAM) und ermöglicht Organisationen eine umfassende Absicherung aller Nutzerprivilegien. Das integrierte Produkt- und Plattformangebot stellt die branchenweit fortschrittlichste PAM-Lösung bereit, mit der Unternehmen ihre Angriffsfläche in klassischen, hybriden und Cloud-Umgebungen verkleinern.
BeyondTrusts ganzheitlicher Ansatz für Universal Privilege Management vereint Lösungen zu Privileged Remote Access, Endpoint Privilege Management, Privileged Password Management sowie auch Remote Support. BeyondTrust sichert und schützt privilegierte Zugriffe auf IT-Systeme, Passwörter und Endpunkte, um Unternehmen die erforderliche Visibilität und Kontrolle zur Reduzierung von Risiken und Einhaltung von Compliance-Vorgaben zu verschaffen. Mit einem weltweiten Partnernetzwerk unterstützt BeyondTrust über 20.000 Kunden, zu denen 70 Prozent der Fortune-500-Unternehmen zählen.
Firmenkontakt
BeyondTrust
Annika Vaidya
Lindleystr. 8 A
60314 Frankfurt am Main
(06181) 9661255
avaidya@beyondtrust.com
http://www.beyondtrust.com/de
Pressekontakt
Agentur SCHOLZ PR
Heiko Scholz
Königsberger Str. 33
35066 Frankenberg
06451715105
beyondtrust@scholzpr.de
http://www.scholzpr.de
Anzeige