
Neuigkeiten Timeline
Zuversicht als Haltung ermöglicht Handlungsspielräume
Podcast: 3333: Dieses außergewöhnliche Jubiläum will ich mit dir feiern!
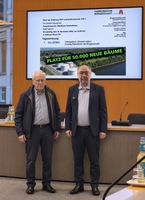
Hamburg: Volkspetition Elbwald retten im Rathaus verhandelt
StoF! unterstützt IT B2B-Unternehmen beim Aufbau ihrer Sales-Pipeline
Kunst für den Artenschutz: Vollack übergibt im Zoo Karlsruhe 100 kleine Papageienfiguren an Sammlerinnen und Sammler
Box-Weltmeister Anthony Joshua wird globaler Markenbotschafter von CMC Markets
Familienbesuch ohne Gästezimmer: STAY. Apartments bietet Zimmer auf Zeit in Heidenheim
Die Königsdisziplin des Reisens: CONSUL Weltreisen startet zum 32. Privatjet-Kreuzflug – dieses Mal wieder rund um die Welt
Exchange-Hack: secion deckt aggressive Ausbreitungslogik in estonine-Schadsoftware auf
Das BSI hat den aktuellen Microsoft Exchange-Hack für Unternehmen als „IT-Bedrohungslage: 4/Rot“ eingestuft. Die festgestellten Sicherheitslücken werden aktiv ausgenutzt und ermöglichen einen Vollzugriff auf den betroffenen Exchange-Server.
Clemens Rambow, Offensive Security Consultant von secion, hat Schadcode einer der Angreifergruppen im Deep Dive unter die Lupe genommen. Dabei hat er neue Erkenntnisse hinsichtlich der automatisierten Ausbreitung gewonnen, die in den Medien noch nicht kommuniziert wurden.
So beinhaltet beispielsweise „update.png“ folgende Funktionalitäten, die komplett automatisiert eingesetzt werden:
– Auslesen von Passwörtern und Passworthashes via Mimikatz;
– Nachladen weiterer PowerShell-Skripte;
– Netzwerkscans, um weitere Angriffsziele zu ermitteln;
– Ausbreitung via SMB, Pass-the-Hash und EternalBlue;
– Mechanismen, um sich dauerhaft auf infizierten Systemen einzunisten.
Genaue Informationen zur Vorgehensweise des Threat Hunter sowie detaillierte Einblicke in die Charakteristik der Schadsoftware finden Sie hier:
https://www.secion.de/de/blog/blog-details/exchange-hack-deep-dive.
Wie die Betrachtung der estonine-Schadsoftware zeigt, reichen Patchen und Bereinigen des betroffenen Exchange-Systems nicht aus. Sobald automatische Ausbreitungsroutinen oder auch manuelle Ausbreitungsaktivitäten ins Spiel kommen, kann unmittelbar davon ausgegangen werden, dass weitere Systeme betroffen sind.
Daher gibt secion im aktuellen Blogbeitrag auch Handlungsempfehlungen für Unternehmen, wie sie die Ausbreitung nachverfolgen und C2-Kommunikation erkennen können.
Gegründet im Jahr 2004, hat sich die secion GmbH als führender Spezialist für IT-Sicherheit in Deutschland etabliert. Das Unternehmen mit Sitz in Hamburg ist als IT-Security Division Teil der international agierenden Unternehmensgruppe Allgeier. Das Leistungsspektrum von secion umfasst die Bereiche Cyber Strategy, Cyber Resilience und Cyber Defense. Mit Penetrationstests, Cyber Security Workshops sowie Lösungen im Bereich Cybererkennung und -abwehr gewährleisten die secion-Consultants die 24/7-IT-Sicherheit für vernetzte Informationsinfrastrukturen – und erreichen damit ein Höchstmaß an Unternehmenssicherheit für ihre Kunden.
Um ihre Erfahrungen mit den deutschen Unternehmen zu teilen, ist die secion GmbH Partner der Allianz für Cyber-Sicherheit, einer Initiative des Bundesamts für Sicherheit in der Informationstechnik (BSI). Weiterführende Informationen unter www.secion.de
Firmenkontakt
secion GmbH
Svenja Koch
Paul-Dessau-Str. 8
22761 Hamburg
+49 (40) 389071-124
sk@secion.de
http://www.secion.de
Pressekontakt
Sprengel & Partner GmbH
Samira Liebscher
Nisterstraße 3
56472 Nisterau
+49 (0)2661-912600
sl@sprengel-pr.com
http://www.sprengel-pr.com
Anzeige