
Neuigkeiten Timeline
InfectoPharm erweitert massiv die Logistik am Standort Heppenheim
Ärzteregistrat.de zu Anwaltskanzlei Hofauer: Vorsicht vor Anschreiben von aerzteregistrat.de
NIS2: Viele Mittelständler haben ihre Betroffenheit noch nicht auf dem Schirm
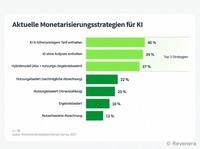
2027 Revenera Monetization Monitor: Neue Umfrage stellt bisherige Annahmen bezüglich Monetarisierung von KI-Anwendungen in Frage
Warum arbeiten die meisten in einem Job, der sie nicht glücklich macht?
Vom Vatikan auf Twitch: Erzbischof Gänswein stellt sich live den Fragen der jungen Generation
83 Prozent der Desktop-Anwendungen als sicherheitskritisch eingestuft
Vulnerability Review 2018 von Flexera empfiehlt das Patchen auf Nicht-Microsoft-Programme auszudehnen
München, 2. Juli 2018 – Flexera, Anbieter von Lösungen für Softwarelizenzierung, IT-Security und Installation, veröffentlicht den neuen Report Vulnerability Review 2018 – Top Desktop Apps. Secunia Research hat hierfür gängige Desktop-Anwendungen analysiert, deren Sicherheitsrisiken eingestuft und Maßnahmen für ein Security Patching definiert.
Das Secunia Research-Team untersuchte die 50 am häufigsten genutzten Desktop-Anwendungen und identifizierte insgesamt 1.922 Schwachstellen. Dabei wurden 83 Prozent der Schwachstellen entsprechend der Secunia Advisories als „extrem kritisch“ oder „sehr kritisch“ eingestuft. Betrachtet man die Zahl der Advisories aller Anwendungen im Jahr 2017 fallen lediglich 17 Prozent in diese beiden Kategorien. 94 Prozent der bewerteten Schwachstellen in Desktop-Anwendungen können zudem über das Internet ausgenutzt werden ohne dass eine Interaktion mit dem Anwender notwendig ist.
Automatisierte Updates von Microsoft allein reichen nicht
Der Report räumt zudem mit dem Irrglauben auf, dass die automatischen Updates von Microsoft das Risiko ausreichend reduzieren. Tatsächlich finden sich die meisten der Schwachstellen (65%) in Desktop-Anwendungen von Nicht-Microsoft-Programmen. Das Fazit: Um die Angriffsfläche effektiv zu reduzieren, sollten Sicherheitsteams Schwachstellen sowohl in Microsoft- als auch in Nicht-Microsoft-Programmen kontinuierlich patchen.
Secunia Research veröffentlicht bei jeder bekannt gewordenen Schwachstelle Advisories, in denen die Gefährlichkeit der Schwachstelle, Angriffsvektor sowie Lösungsstatus bewertet wird. Das Unternehmen stellt Signaturen und geprüfte Patches zur Verfügung, die sich einfach konfigurieren und einspielen lassen. Secunia Intelligence ermöglicht es Desktop-Administratoren, wichtige Security Patches schneller zu identifizieren und zu priorisieren.
„Software-Updates erfolgen nicht nur aufgrund von Sicherheitsrisiken und nicht jede Sicherheitslücke ist gleichermaßen kritisch. Fehlen wichtige Informationen ist es für IT-Teams schwierig, bei der Menge an Updates und Patches den Überblick zu behalten“, erklärt Kasper Lindgaard, Senior Director of Research and Security bei Flexera. „Smarte Prozesse beim Patchen bieten die nötige Transparenz, um Prioritäten zu setzen und die Dringlichkeit des Handlungsbedarfs zu bewerten.“
Die wichtigsten drei Maßnahmen für ein Security Patching:
1. Definieren von Sicherheits-Key-Performance-Indikatoren (KPIs) für Desktop-Administratoren, um dem Patchen von Schwachstellen eine hohe Priorität einzuräumen
2. Inventarisieren von Desktop-Anwendungen, um das Anwenden eines Patches zu vereinfachen
3. Priorisieren und entwickeln eines Zeitplans für das Patch-Management mit konsequenter Überwachung
Den „Vulnerability Review 2018 – Top Desktop Apps“ finden Sie hier zum Download.
Über Flexera
Flexera bietet innovative Lösungen, um Software zu kaufen, zu verkaufen, zu managen und sicherer zu machen. Dabei betrachtet Flexera die Softwareindustrie als eine Supply Chain und versetzt seine Kunden in die Lage, ihren Einkauf und Verkauf von Software sowie das Management von IT-Unternehmensdaten profitabler, zuverlässiger und effektiver zu gestalten. Mit Softwareanwendungen für Monetarisierung und Sicherheit unterstützt Flexera Softwareanbieter, ihre Geschäftsmodelle zu verändern, wiederkehrende Umsätze zu steigern und Open-Source-Risiken zu minimieren. Unternehmen, die Software und Cloud-Services kaufen, garantiert Flexera mit Lösungen für Schwachstellenmanagement (Vulnerability Management) sowie Software Asset Management (SAM) ein effizientes und planbares IT-Procurement. So kaufen Unternehmen nur das, was sie tatsächlich brauchen, managen die IT-Assets, die sie tatsächlich besitzen und vermeiden Compliance-Verstöße und Sicherheitsrisiken. Die Lösungen sowie die komplette Softwarelieferkette greifen dabei auf das von Flexera aufgebaute und weltweit größte Repository an Marktinformationen und IT-Asset-Daten zurück. Mit mehr als 30 Jahre Erfahrung und über 1.200 hoch engagierten Mitarbeitern hilft Flexera über 80.000 Kunden, jedes Jahr einen ROI in Millionenhöhe zu generieren. Weitere Informationen unter www.flexera.de
Firmenkontakt
Flexera
Claudia Roth
Mies-van-der-Rohe-Str. 8
80807 München
089 417761-13
munich@flexerasoftware.com
http://www.flexera.com
Pressekontakt
Lucy Turpin Communications
Birgit Fuchs-Laine
Prinzregentenstraße 89
81675 München
089 417761-13
flexera@LucyTurpin.com
http://www.lucyturpin.com
Anzeige